

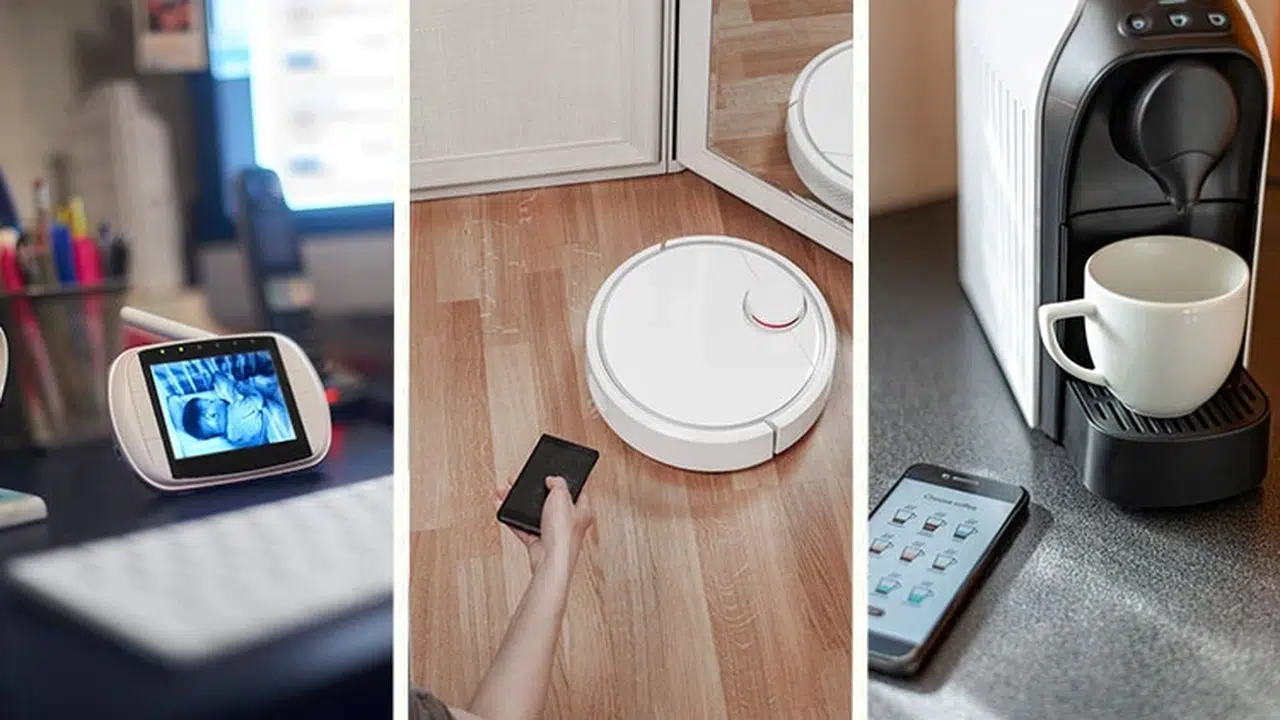
Yeni bir dünya mı kuruluyor? Oturma odasında robot süpürge dolaşıyor, ışıklar sesli asistanla kısılıyor, kalorifer akıllı telefon üzerinden ayarlanabiliyor, televizyon da internete bağlanarak sevilen yayın platformuna erişiyor.
NESNELERİN İNTERNETİ
Bir distopya öngörüsü gibi ama değil… Bunların tümü, internete bağlı elektronik cihazların veri alışverişi yaptığı ve birbirleriyle iletişim kurduğu "Nesnelerin İnterneti"nin (Internet of Things - IoT) örnekleri.
Bu kapsamda teknoloji sektörü birliği Bitkom'un güncel pazar araştırmalarına göre yalnızca Almanya'da hanelerin yaklaşık yarısı bu veya benzeri "akıllı ev" uygulamalarını kullanıyor. Üstelik bu oran giderek artıyor.
Yapay zeka solucanı robot süpürgede
Yapay zeka şirketi Anthropic'in yayımladığı yeni bir rapora göre, yapay zeka destekli zararlı yazılımlar yakında internete bağlı bu tür ev cihazlarına yerleşebilir, kendi kendine başka cihazlara kopyalanabilir ve orada yeniden faaliyete geçebilir.
Dolayısıyla bunun için pahalı ve yüksek performanslı süper bilgisayarlara da gerek kalmayabilir. DW'den Thomas Latschan'ın derlediği habere göre çok sayıda kötü korunan akıllı televizyon ya da internete bağlı başka ev cihazı yeterli olabilir.
Bu kapsamda bir bilgisayardan diğerine kendini kopyalayan bilgisayar virüsleri onlarca yıldır var. "Solucan" olarak da adlandırılan bu zararlı yazılımlar, önceden programlanmış belirli bir işleyişi takip ediyor.
Artık bilinen güvenlik açıklarından ya da yeterince korunmayan erişim noktalarından yararlanıyorlar. Ancak bu açıklar kapatıldığında veya saldırıya uygun başka bir yol bulunmadığında solucanın yayılması da kolay olmuyor.
Yani yapay zeka solucanları ise çok daha karmaşık ve potansiyel olarak çok daha zararlı olabilir. Bunlar sorunları kendi başlarına çözebilir ve farklı cihazlara uyum sağlayabilir.
Misal, farklı bir işletim sistemiyle ya da sınırlı bellek kapasitesiyle başa çıkmaları gerekebilir. Ayrıca başka cihazlarda nasıl çalışabileceklerini veya yeni güvenlik güncellemelerini nasıl tespit edip aşabileceklerini de kendi başlarına bulmaları gerekebilir.
Salondaki televizyon üzerinden yayılabilir
Son dönemdeki Anthropic araştırmacıları, yapay zeka modellerinin görece ucuz donanımlar üzerinde de çalıştırılıp çalıştırılamayacağını inceledi. Bir deneyde bir yapay zeka modelini 15 düşük maliyetli Android TV kutusuna dağıttılar.
Öte yandan her cihaz hesaplama işlemlerinin bir bölümünü üstlendi. Böylece belirli yapay zeka uygulamalarının büyük bir veri merkezine ihtiyaç duyulmadan da çalıştırılabileceğini gösterdiler.
Aynı araştırmacılar kontrollü bir test ortamında ayrıca sekiz sanal Android cihaz oluşturdu.
Dahası yapay zeka modeli bu cihazlardan birine yerleşebildi, buradan kendi kendini çoğaltarak diğer cihazlara da bulaştı. Beş denemenin dördünde sekiz hedef cihazın tamamına ulaştı. Diğer denemede ise sekiz cihazdan yedisine yayıldı.
Dolayısıyla böyle bir yapay zeka modeli uygun bir zararlı yazılımla donatılırsa daha önce hiç karşılaşmadığı ortamlara da görece hızlı biçimde uyum sağlayabilir ve buradaki süreçleri aksatabilir.
Sadece önceden belirlenmiş tek bir güvenlik açığından yararlanmak yerine farklı koruma önlemlerini aşmayı öğrenebilir. Anthropic geliştiricilerine göre böyle bir "yapay zeka solucanının" daha önce tanımadığı yeni bir cihaza yerleşmesi yaklaşık bir ila iki gün sürebilir.
Artık ev aletlerinden oluşan bot ağı VAR
Uzmanlara göre buradaki en önemli sorunlardan biri, yapay zekanın farklı cihazları büyük bir bot ağı içinde bir araya getirebilmesi. Tek bir ele geçirilmiş cihazın hesaplama gücü oldukça sınırlı. Ancak bulaşan cihazların sayısı arttıkça yapay zeka solucanı da daha hızlı yayılabilir. Böylece zararlı yazılım, kolayca kapatılabilecek merkezi bir sunucuya bağımlı olmaktan çıkar.
Dahası sistem bu süreçte sürekli yeni şeyler de öğrenebilir. Yazılımları birbirinden çok farklı olan tamamen başka tür elektronik cihazlara sıçraması da mümkün olabilir.
Yine ele geçirilen cihazlar ağdan çıkarılabilir ve güvenlik açıkları kapatılabilir. Ancak böyle bir yapay zeka destekli zararlı yazılımın merkezi olmayan yapısı nedeniyle yeniden kontrol altına alınması oldukça zor olabilir. Anthropic, böyle bir gelişmeyi yavaş yavaş büyüyen "dijital bir cıvık mantara" benzetiyor.
Aynı şekilde Anthropic araştırmacıları test cihazlarına erişimi özellikle kolaylaştırmış ve kapsamlı dijital güvenlik önlemleri kullanmamıştı. Buna rağmen şirket, daha küçük yapay zeka modellerinin gerçek dünyada da yayılabilmeleri için gereken performans düzeyine bu yıl içinde ulaşabileceğini düşünüyor.
Mekan içindeki soğutma sistemleri aşırı ısındı
Kısa süre önce Fransa'da yaşanan bir olay, internete bağlı kontrol sistemlerine yönelik siber saldırıların sonuçlarının şimdiden ne kadar ağır olabileceğini gösteriyor. 11 Ekim'i 12 Ekim 2026'ya bağlayan gece saldırganlar çok sayıda süpermarketin soğutma ve dondurma sistemlerini manipüle etti.
Bu yüzden etkilenen sistemlerde sıcaklık 50 santigrat dereceye kadar yükseldi. Gıdalar bozulurken bazı noktalarda yangın ve teknik hasar da meydana geldi.
Yine Fransa'nın siber güvenlik kurumu CERT-FR, ilk aşamada Danimarkalı üretici Danfoss'a ait çok sayıda uzaktan kumanda sisteminin saldırıdan etkilendiğini doğruladı. Daha sonra uyarı başka üreticilerin sistemlerini de kapsayacak şekilde genişletildi. Saldırının arka planına ilişkin soruşturma sürüyor.
Bu kapsamda modern süpermarketlerde soğutma sistemleri dijital kontrol cihazları üzerinden izleniyor ve yönetiliyor. Bakım şirketleri örneğin sıcaklıkları kontrol etmek için bu sistemlere uzaktan erişebiliyor.
Yine de koruma yazılımlarının bir bölümünün güncelliğini yitirdiği belirtiliyor. Saldırganların bunu siber saldırı için giriş noktası olarak kullanmış olabileceği değerlendiriliyor.
YENİ DÖNEMDE Siber saldırılarda yeni bir boyut mu?
Örnek olarak Fransa'daki saldırıların arkasında kimin olduğu ve saldırganların somut olarak ne amaçladığı henüz bilinmiyor. Fransız soğutma sistemlerine yönelik saldırılarda kendi kendini çoğaltan bir yapay zeka solucanının kullanıldığına ilişkin de şu ana kadar herhangi bir kanıt bulunmuyor.
Anthropic'in ise son araştırmaları, yapay zekanın zararlı yazılımların geliştirilmesini ne kadar kolaylaştırabileceğini ve bunun ne kadar ağır sonuçlar doğurabileceğini ortaya koyuyor. Bu tür sistemler, büyük hesaplama kapasitesine gerek kalmadan internete bağlı cihazlara saldırıları mümkün hale getirebilir.
Yine Fransa'nın siber güvenlik kurumu, yeni saldırılardan duyulan endişe nedeniyle şirketlere internete bağlı cihazlarını düzenli olarak güncellemelerini, gerekli güvenlik yamalarını mutlaka yüklemelerini ve ihtiyaç duyulmayan internet bağlantılarını tamamen devre dışı bırakmalarını tavsiye etti.